

Проросійські хакери взяли на себе відповідальність за атаки на холодильники в Європі
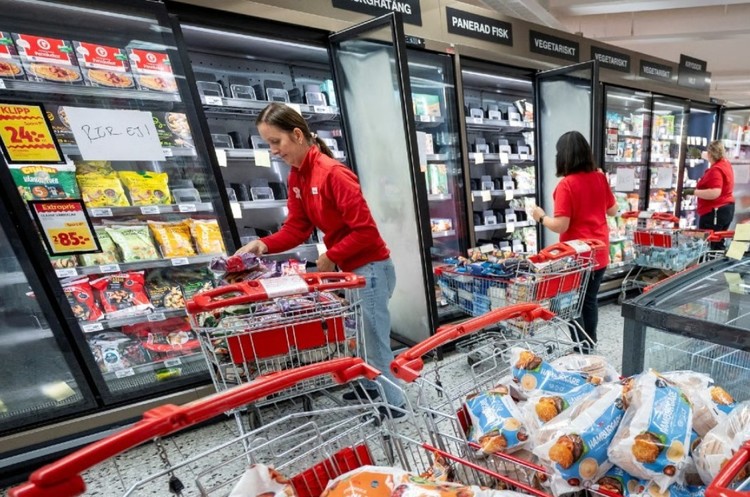
Два проросійські хакерські угруповання – NoName057(16) та Z-Pentest Alliance – заявили, що спільно організували кібератаки на холодильні системи європейських супермаркетів. Унаслідок цих атак температура в морозильних камерах у деяких магазинах піднялася до 50°C, а торговельні мережі були змушені викидати зіпсовані продукти.
Про свою причетність угруповання повідомили у відео, оприлюдненому в соцмережах. Про це 4 листопада повідомилиіталійський телеканал Rai та видання Open.
У заяві хакери стверджують, що завдали «нищівного удару» по обладнанню компаній Danfoss і Dixell Web. За їхніми словами, їм навіть не знадобилося використовувати шкідливі програми – вони скористалися вбудованими можливостями самих систем.
Раніше NoName057(16) також заявляло, що має базу даних Danfoss із понад 2500 записами, які нібито містять логіни та паролі співробітників і клієнтів компанії.
Поки що заяви хакерів не підтвердили незалежні фахівці або правоохоронці. Зокрема, Reuters у матеріалі від 4 листопада зазначає, що влада не встановила винуватців останньої хвилі атак і не розкрила, як саме зловмисники отримали доступ до систем.
Кібердослідник під ніком CyberKnow також поставив під сумнів причетність угруповань. На його думку, хактивісти могли просто приписати собі атаку після того, як про неї почали повідомляти медіа.
Водночас ці групи вже раніше атакували промислові системи та об'єкти інфраструктури. За даними дослідників Forescout, NoName057(16) і Z-Pentest заявляли про понад 20 подібних атак із початку 2026 року. Серед їхніх цілей були підприємства харчової промисловості, виноробні, фруктосховища та інші об'єкти аграрного сектору.
NoName057(16) – проросійське хакерське угруповання, яке з'явилося у березні 2022 року, невдовзі після початку повномасштабного вторгнення рф в Україну. Воно відоме передусім DDoS-атаками: хакери перевантажують сайти величезною кількістю запитів, через що ті перестають працювати. Серед цілей групи були державні установи, банки, транспортні компанії та медіа в Україні й країнах НАТО.
У липні 2025 року міжнародна операція за участю правоохоронців із 12 країн завдала удару по інфраструктурі угруповання. Тоді силовики нейтралізували понад сотню серверів, пов'язаних із його діяльністю, та видали ордери на арешт підозрюваних учасників.
Z-Pentest сформувалося у вересні 2024 року за участю людей, пов'язаних із NoName057(16) та іншим проросійським угрупованням Cyber Army of Russia Reborn. На відміну від NoName057(16), ця група зосереджується не стільки на виведенні сайтів із ладу, скільки на проникненні в промислові системи керування – зокрема, на об'єктах водопостачання, енергетики, нафтової та харчової промисловості.
Американські CISA, FBI та NSA разом із міжнародними партнерами ще в грудні 2025 року попереджали про діяльність цих угруповань. За даними спецслужб, хакери використовують недостатньо захищені системи віддаленого доступу, щоб проникати в обладнання, яке керує фізичними процесами на підприємствах. В окремих випадках такі атаки могли спричиняти фізичні пошкодження.
У попередженні також наголошувалося, що ці угруповання нерідко роблять неправдиві або перебільшені заяви про свої успіхи, щоб привернути увагу.
Чому холодильники стали мішенню
За даними компанії Forescout, у 99 країнах світу виявили майже 13 тисяч потенційно вразливих холодильних систем. Зокрема, близько 80% перевірених пристроїв Danfoss AK-SM 800A StoreView працювали на застарілій прошивці, для якої вже були відомі вразливості.
Такі системи дають змогу дистанційно контролювати температуру в холодильниках і морозильних камерах. Якщо зловмисники отримують доступ до них, вони можуть змінювати налаштування охолодження та розморожування.
У жовтні аналогічна атака вразила сотні супермаркетів у Франції. Після цього нова хвиля поширилася на Бельгію, Швецію, Ірландію, Нідерланди, Естонію, Фінляндію, Люксембург та інші країни. У деяких магазинах температура в морозильниках піднімалася приблизно до 50°C.
4 листопада Reuters повідомив і про новий інцидент у Франції: хакери атакували холодильне обладнання на трьох об'єктах служби крові. Системи моніторингу вчасно виявили підвищення температури, тому працівники змогли перемістити запаси плазми. За даними французької служби крові, жодні препарати чи зразки не постраждали.
Бекграунд. Нагадаємо, розробники розповіли про те, як хакери отримали доступ до «Повітряної тривоги» і розіслали фейкові повідомлення.